Bir kurumun internet bağlantısı ile iç ağı arasındaki tek kontrol noktası güvenlik duvarıdır. Modem üzerindeki yazılım tabanlı basit filtreleme, bugünün tehdit ortamında yeterli değildir: fidye yazılımları, kimlik avı kampanyaları ve şifreli trafik içinde taşınan zararlılar, uygulama seviyesinde denetim gerektirir.
Bu rehberde donanımsal firewall türlerini, UTM ile yeni nesil güvenlik duvarı (NGFW) farkını, doğru boyutlandırmayı ve güvenlik duvarının penetrasyon testiyle nasıl tamamlandığını ele alıyoruz.
Firewall Nesilleri: Nereden Nereye?
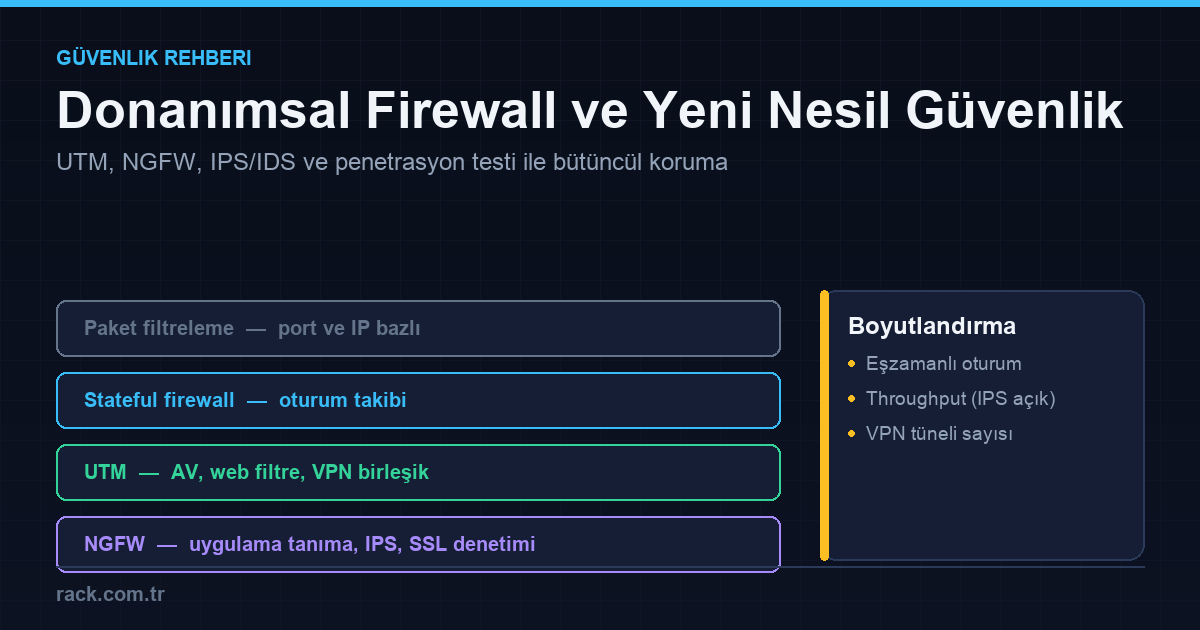
1. Paket Filtreleme
En temel biçimdir. Kaynak/hedef IP adresi ve port numarasına bakarak trafiğe izin verir veya engeller. Bağlantının durumunu takip etmez; her paketi bağımsız değerlendirir. Günümüz tehditlerine karşı tek başına yetersizdir.
2. Stateful (Durum Bilgisi Tutan) Firewall
Bağlantı oturumlarını takip eder. Dışarı giden bir isteğe karşılık gelen yanıt paketlerinin geçişine izin verirken, istenmeyen gelen bağlantıları engeller. Uzun yıllar standart yaklaşım olmuştur ve hâlâ temel katmandır.
3. UTM (Unified Threat Management)
Tek cihazda birden fazla güvenlik işlevini birleştirir: firewall, antivirüs, web filtreleme, anti-spam, VPN, temel IPS. Küçük ve orta ölçekli işletmeler için yönetimi kolay ve maliyeti makul bir çözümdür.
4. NGFW (Yeni Nesil Güvenlik Duvarı)
UTM'in ötesine geçerek şunları sunar:
- Uygulama tanıma: Trafiği port numarasıyla değil, gerçek uygulamasıyla tanır. 443 portundan geçen her şeyin "HTTPS" olmadığını, hangi uygulamanın çalıştığını ayırt eder.
- Kullanıcı tabanlı politika: Kurallar IP adresine değil, dizin servisindeki kullanıcı ve gruplara göre yazılır.
- SSL/TLS denetimi: Şifreli trafiği açıp inceleyebilir. Bugün internet trafiğinin büyük çoğunluğu şifreli olduğundan, bu yetenek olmadan içerik denetimi büyük ölçüde anlamsızdır.
- Gelişmiş IPS: Bilinen saldırı imzalarını ve anormal davranışları gerçek zamanlı engeller.
- Tehdit istihbaratı entegrasyonu: Bilinen zararlı IP ve alan adlarını otomatik engeller.
Katmanlı Savunma Mimarisi
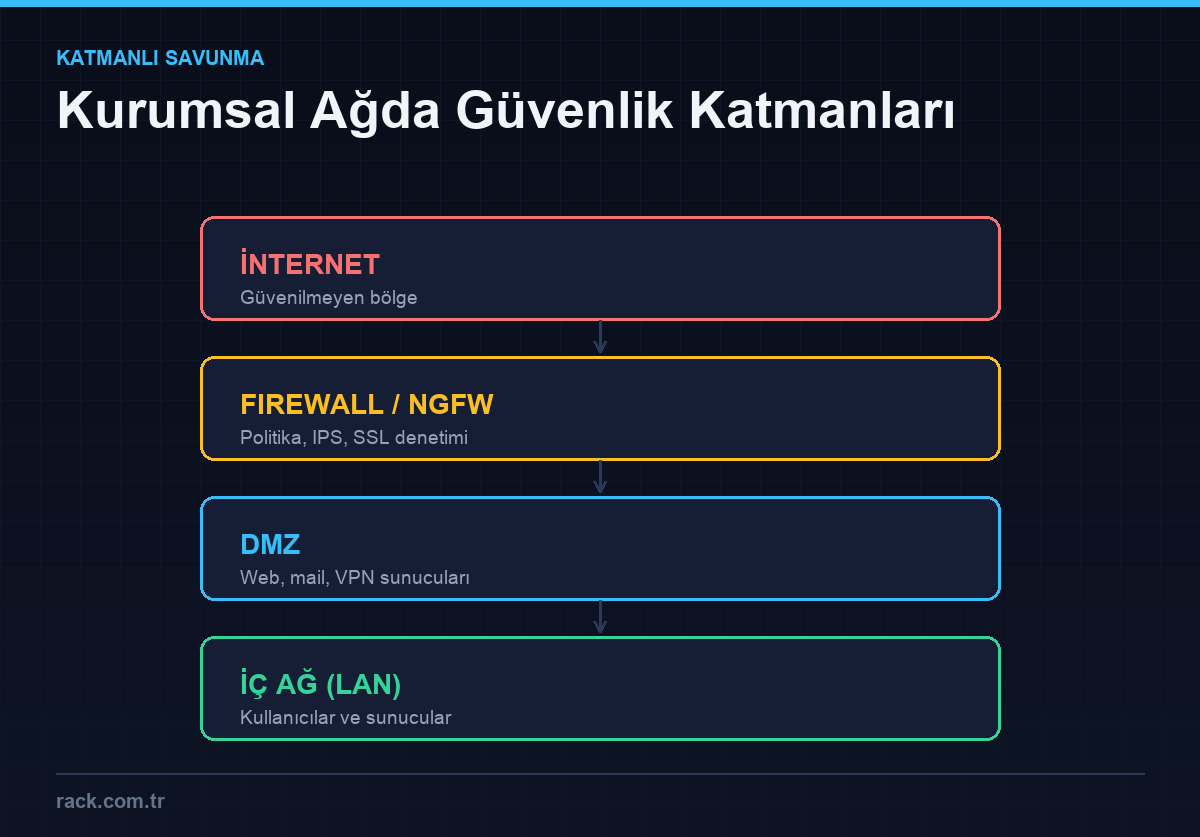
Güvenlik duvarı tek başına yeterli değildir; doğru bir ağ topolojisinin parçası olmalıdır.
DMZ (Demilitarized Zone). Dışarıdan erişilmesi gereken sunucular (web, e-posta ağ geçidi, VPN) iç ağda değil, ayrı bir bölgede tutulur. Bu sunuculardan biri ele geçirilse bile saldırgan doğrudan iç ağa ulaşamaz.
İç ağ segmentasyonu. Sunucular, kullanıcılar, misafirler ve IoT cihazları ayrı VLAN'larda tutulmalı ve aralarındaki trafik firewall politikalarıyla denetlenmelidir. Fidye yazılımlarının en büyük gücü yatay yayılmadır; segmentasyon bunu sınırlar.
Varsayılan reddetme (default deny). Politika, "her şey yasak, gereken açık" mantığıyla yazılmalıdır. Tersi yaklaşım, zamanla unutulmuş açık kapılar bırakır.
Yönetim arayüzlerinin izolasyonu. Sunucuların iDRAC/iLO arayüzleri, switch yönetim IP'leri ve firewall yönetim portu ayrı bir yönetim ağında bulunmalı, internete asla açılmamalıdır.
Firewall Boyutlandırma: Hangi Değerlere Bakmalı?
Yanlış boyutlandırılmış bir firewall, tüm ağın darboğazına dönüşür. Üretici broşürlerindeki tek bir "throughput" rakamına bakmak en yaygın hatadır.
1. Firewall throughput. Yalnızca temel filtreleme açıkken ölçülen değerdir. Gerçek kullanımı yansıtmaz.
2. IPS throughput. Saldırı engelleme açıkken ölçülen değerdir ve tipik olarak firewall throughput'un yarısı veya üçte biridir.
3. Tehdit koruması (threat protection) throughput. IPS, antivirüs ve uygulama kontrolü birlikte açıkken ölçülür. Gerçek kapasiteyi en iyi yansıtan değer budur. Boyutlandırmayı bu rakama göre yapın.
4. SSL denetimi throughput. Şifre çözme işlemi yoğun işlemci gücü gerektirir. SSL denetimi açıldığında kapasite dramatik şekilde düşebilir — bazı cihazlarda beşte bire kadar.
5. Eşzamanlı oturum sayısı. Kullanıcı başına ortalama 50-150 eşzamanlı oturum hesaplanır. 100 kullanıcılı bir ofiste 10-15 bin oturum tipiktir, ancak yoğun web kullanımında bu sayı hızla artar.
6. VPN tünel sayısı ve VPN throughput. Uzaktan çalışan kullanıcı sayısı ve şube bağlantıları için ayrıca hesaplanmalıdır.
Pratik öneri: Hesapladığınız ihtiyacın en az iki katı kapasiteye sahip bir cihaz seçin. Firewall'lar 5-7 yıl kullanılır; bu sürede hem kullanıcı sayısı hem internet hızı artar, hem de açılan her yeni güvenlik özelliği kapasiteden yer alır.
Yaygın Kurumsal Firewall Platformları
Cisco ASA. Uzun yıllar kurumsal standart olmuştur. Güçlü VPN yetenekleri ve olgun yazılımıyla bilinir. Firepower servisleriyle NGFW özellikleri kazanır. Mevcut Cisco ağ altyapısı olan kurumlarda entegrasyon avantajı sağlar.
Sophos. UTM ve XG/XGS serileriyle özellikle orta ölçekli işletmelerde yaygındır. Merkezi bulut yönetimi ve uç nokta koruma entegrasyonu güçlüdür; firewall ile uç nokta ajanı arasında tehdit bilgisi paylaşımı yapar.
Fortinet FortiGate. Özel donanım hızlandırma yongaları sayesinde fiyat/performans oranı yüksektir. Geniş ürün yelpazesi, küçük şubeden veri merkezine kadar ölçeklenir.
Juniper SRX / SSG. Juniper ağ altyapısı olan kurumlarda tercih edilir. SSG serisi eski bir platformdur; yeni kurulumlarda SRX değerlendirilmelidir.
pfSense / OPNsense. Açık kaynak tabanlı yazılım firewall çözümleridir. Standart x86 donanım üzerinde çalışır. Maliyet avantajı yüksektir ancak yapılandırma ve bakım için teknik bilgi gerektirir; ticari destek sözleşmesi ayrıca değerlendirilmelidir.
Firewall Yapılandırmasında Sık Yapılan Hatalar
1. "Any-Any" kuralları. Hata ayıklama sırasında açılan ve sonra unutulan geniş izin kuralları, en sık rastlanan zafiyettir. Kural setini düzenli olarak gözden geçirin.
2. SSL denetiminin kapalı bırakılması. Trafiğin büyük bölümü şifreli olduğundan, denetim kapalıyken antivirüs ve içerik filtreleme büyük ölçüde devre dışı kalır.
3. Yönetim arayüzünün internete açılması. Uzaktan yönetim gerekiyorsa VPN üzerinden yapılmalı, yönetim portu doğrudan internete açılmamalıdır.
4. Günlüklerin tutulmaması veya izlenmemesi. Saldırı tespiti büyük ölçüde günlük analizine dayanır. Günlükler merkezi bir sistemde saklanmalı ve kritik olaylar için uyarı tanımlanmalıdır.
5. Varsayılan parolalar. Kurulum sırasında değiştirilmeyen yönetici parolaları, saldırganların ilk denediği şeydir.
6. Firmware güncellemelerinin ihmali. Güvenlik cihazındaki bir zafiyet, en kritik zafiyettir. Yama yönetimi planlı yürütülmelidir.
7. Yedeklilik planının olmaması. Firewall arızalandığında tüm internet erişimi durur. Kritik ortamlarda HA (yüksek erişilebilirlik) çifti kurulmalı, en azından yapılandırma yedeği ve yedek cihaz hazır bulundurulmalıdır.
Penetrasyon Testi: Savunmayı Doğrulamak
Firewall kurmak bir şeydir; doğru yapılandırıldığını doğrulamak başka bir şey. Penetrasyon testi (sızma testi), bir sistemin güvenlik kontrollerinin kontrollü ve yetkili bir şekilde sınanmasıdır.
Zafiyet Taraması ile Penetrasyon Testi Farkı
Zafiyet taraması, otomatik araçlarla bilinen zafiyetlerin listelenmesidir. Hızlı ve düşük maliyetlidir; düzenli (aylık/üç aylık) yapılmalıdır. Ancak yanlış pozitif üretir ve bulguların gerçek etkisini göstermez.
Penetrasyon testi, uzman bir ekibin zafiyetleri gerçekten istismar ederek etkisini kanıtlamasıdır. Zincirleme zafiyetleri (tek başına düşük riskli ama birleştiğinde kritik) ortaya çıkarır. Yılda bir veya büyük değişikliklerden sonra yapılır.
Testin Aşamaları
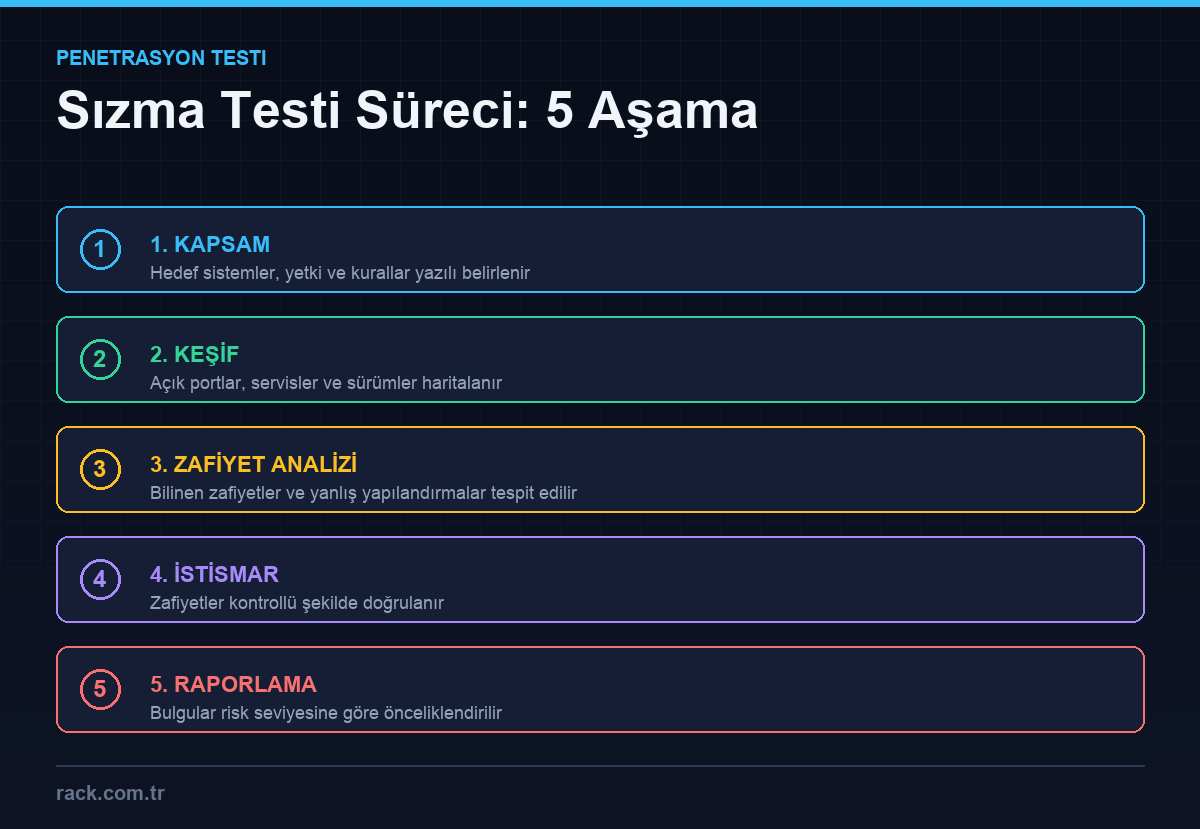
- Kapsam ve yetkilendirme. Hangi sistemlerin test edileceği, hangi tekniklerin kullanılabileceği ve test penceresi yazılı olarak belirlenir. Yazılı yetki olmadan yapılan test, yasal sorun doğurur.
- Keşif. Açık portlar, çalışan servisler ve sürüm bilgileri haritalanır.
- Zafiyet analizi. Tespit edilen servislerdeki bilinen zafiyetler ve yanlış yapılandırmalar belirlenir.
- Kontrollü istismar. Zafiyetlerin gerçekten sömürülebilir olduğu doğrulanır. Üretim sistemlerine zarar vermeyecek şekilde yürütülür.
- Raporlama. Bulgular risk seviyesine göre önceliklendirilir ve her biri için somut düzeltme önerisi sunulur.
Test Türleri
- Black box: Test ekibine hiçbir bilgi verilmez; dış saldırgan perspektifini simüle eder.
- Grey box: Sınırlı bilgi (örneğin standart kullanıcı hesabı) verilir. En gerçekçi senaryodur: içeriden gelen veya kimlik bilgisi ele geçirmiş saldırganı temsil eder.
- White box: Tam bilgi ve kaynak erişimi sağlanır. En kapsamlı sonucu verir.
Düzeltme ve yeniden test. Raporun değeri, bulguların kapatılmasıyla ortaya çıkar. Düzeltmelerden sonra yeniden test yapılması, kapatma işleminin doğruluğunu teyit eder.
VPN: Uzaktan Erişimi Güvenli Kurmak
Güvenlik duvarının en çok kullanılan ikinci işlevi VPN sonlandırmadır. Uzaktan çalışma yaygınlaştıkça bu bileşenin doğru kurulması kritik hâle geldi.
Site-to-site VPN. İki ofis arasında kalıcı şifreli tünel kurar. IPsec en yaygın protokoldür. Tasarımda dikkat edilecek nokta, her iki tarafın IP adres bloklarının çakışmamasıdır; çakışan ağlar karmaşık NAT çözümleri gerektirir.
Uzaktan erişim VPN'i. Çalışanların dizüstü bilgisayarlarından kurum ağına bağlanmasını sağlar. SSL VPN, istemci kurulumu ve güvenlik duvarı dostu yapısıyla IPsec'e göre daha pratiktir.
Çok faktörlü kimlik doğrulama (MFA) zorunludur. Yalnızca kullanıcı adı ve parolayla korunan bir VPN, kimlik avıyla ele geçirilen tek bir hesap üzerinden tüm ağın açılması demektir. VPN erişimine MFA eklemek, uygulanabilecek en yüksek getirili güvenlik önlemlerinden biridir.
Split tunnel kararı. Tüm trafiği kurum ağından geçirmek (full tunnel) merkezi denetim sağlar ancak firewall kapasitesini ve internet hattını yükler. Yalnızca kurum kaynaklarına giden trafiği tünelden geçirmek (split tunnel) performans açısından avantajlıdır ama uç noktada ayrı koruma gerektirir.
En az ayrıcalık ilkesi. VPN ile bağlanan kullanıcı, tüm iç ağa değil yalnızca ihtiyaç duyduğu sistemlere erişmelidir. "VPN'e giren herkes iç ağdadır" yaklaşımı, modern güvenlik anlayışının terk ettiği bir modeldir.
Günlük Yönetimi ve İzleme
Güvenlik cihazının ürettiği veri, kullanılmadığı sürece değersizdir.
Merkezi günlük toplama. Firewall günlükleri cihaz üzerinde sınırlı süre saklanır. Bir olay sonrası geriye dönük inceleme yapabilmek için günlüklerin merkezi bir sunucuda (syslog veya SIEM) toplanması gerekir.
Saklama süresi. Yasal gereklilikler ve olay müdahale ihtiyacı birlikte değerlendirilerek belirlenir. Pek çok saldırı, gerçekleştikten haftalar sonra fark edilir; kısa saklama süresi, soruşturmayı imkânsız kılar.
Uyarı tanımları. Her günlük satırını okumak mümkün değildir. Kritik olaylar için otomatik uyarı tanımlanmalıdır: tekrarlayan başarısız VPN girişleri, bilinen zararlı adreslere giden bağlantılar, politika dışı yönetim erişimleri.
Düzenli kural incelemesi. Altı ayda bir kural seti gözden geçirilmeli; kullanılmayan kurallar kaldırılmalı, geniş kurallar daraltılmalıdır. Çoğu firewall, kural isabet sayacı sunar; hiç tetiklenmeyen kurallar incelemenin başlangıç noktasıdır.
Yapılandırma değişiklik takibi. Kim, ne zaman, hangi değişikliği yaptı sorusunun cevabı kayıt altında olmalıdır. Beklenmedik bir erişim sorununun kaynağı çoğu zaman belgelenmemiş bir değişikliktir.
Sıkça Sorulan Sorular
Modemdeki firewall yeterli değil mi?
Hayır. Servis sağlayıcı modemlerindeki firewall temel paket filtrelemeyle sınırlıdır; uygulama tanıma, IPS, içerik filtreleme ve raporlama sunmaz. Kurumsal bir ağda ayrı bir güvenlik duvarı gereklidir.
Yazılım firewall mı, donanımsal firewall mı?
Donanımsal cihazlar, güvenlik işlemleri için özelleşmiş yongalar içerir ve yüksek trafikte daha tutarlı performans verir. Yazılım çözümleri esnektir ve maliyet avantajı sunar, ancak donanım seçimi ve bakım sorumluluğu size aittir.
Firewall lisansı neden gerekli?
Antivirüs imzaları, IPS kuralları, web kategori veritabanı ve tehdit istihbaratı sürekli güncellenir. Lisans süresi dolduğunda cihaz temel firewall olarak çalışmaya devam eder ama gelişmiş korumalar güncellenmez — yani işlevsiz hâle gelir. Lisans maliyetini toplam bütçeye baştan dahil edin.
Penetrasyon testi ne sıklıkla yapılmalı?
Yılda en az bir kez; ayrıca büyük altyapı değişiklikleri, yeni uygulama yayınları veya birleşme/satın alma sonrasında tekrarlanmalıdır. Zafiyet taraması ise çok daha sık yapılmalıdır.
Küçük bir işletmenin firewall'a ihtiyacı var mı?
Evet. Fidye yazılımı saldırıları hedef seçmez; otomatik tarayıcılar internete açık her adresi dener. Küçük işletmeler genellikle daha zayıf savunmaya sahip oldukları için orantısız şekilde etkilenir.
Yüksek Erişilebilirlik (HA) ve Yedeklilik
Güvenlik duvarı, tasarımı gereği tüm trafiğin geçtiği tek noktadır. Arızalandığında internet erişimi, şube bağlantıları ve uzaktan çalışma aynı anda durur.
Active-Passive HA. İki cihazdan biri trafiği işler, diğeri yapılandırmayı senkron tutarak bekler. Arıza durumunda saniyeler içinde devreye girer. En yaygın ve yönetimi en basit modeldir.
Active-Active HA. Her iki cihaz da trafik işler; kapasite artışı da sağlar. Yapılandırması daha karmaşıktır ve her senaryoda gerekli değildir.
Çift internet hattı. Farklı servis sağlayıcılardan alınan iki hat, otomatik yük devretme ile yapılandırılır. Tek hatlı bir kurumda, en iyi firewall bile hattın kesilmesini telafi edemez.
Minimum önlem. HA bütçesi yoksa en azından şunlar yapılmalıdır: yapılandırmanın düzenli yedeklenmesi, yedek cihazın raf ömrü dolmadan tedarik edilebileceğinin teyidi ve arıza anında uygulanacak bir geçiş planının yazılı olması.
Bakım penceresi disiplini. Firmware güncellemeleri ve kural değişiklikleri, mesai dışı planlı pencerelerde ve geri dönüş planıyla birlikte yapılmalıdır.
Firewall ile antivirüs arasındaki fark nedir?
Firewall ağ seviyesinde trafiği denetler; antivirüs ise uç noktadaki dosyaları inceler. İkisi birbirinin yerine geçmez. Modern yaklaşımda firewall ve uç nokta koruması tehdit bilgisi paylaşır ve birlikte çalışır.
Eski bir firewall cihazı kullanmaya devam edilebilir mi?
Üretici desteği sona ermiş (end-of-support) cihazlar güvenlik yaması almaz. Güvenlik işlevi gören bir cihazın yamasız kalması, korumanın kendisini zafiyete dönüştürür. Destek durumu mutlaka kontrol edilmelidir.
Sonuç
Etkili bir güvenlik duvarı stratejisi üç ayak üzerinde durur: doğru boyutlandırılmış bir cihaz, segmentasyona dayalı doğru bir ağ tasarımı ve düzenli olarak doğrulanan bir yapılandırma. Gelişmiş özellikleri kapalı bırakılmış bir NGFW, pahalı bir yönlendiriciden farksızdır. Penetrasyon testi ise savunmanın gerçekten çalışıp çalışmadığını gösteren tek objektif yöntemdir.
Kurumsal güvenlik duvarı ve ağ güvenliği çözümlerini network ürünleri kategorimizde inceleyebilir, ihtiyacınıza uygun boyutlandırma için bizimle iletişime geçebilirsiniz.
İlgili içerikler: