Ağ altyapısında network switch seçimi, sunucu seçimi kadar belirleyicidir. Yanlış seçilmiş bir switch; yetersiz PoE bütçesi, eksik VLAN desteği veya darboğaz yapan uplink nedeniyle tüm altyapıyı sınırlar. Üstelik switch'ler uzun ömürlü cihazlardır — yapılan hata beş-yedi yıl boyunca sizinle kalır.
Bu rehberde switch türlerini, katman farklarını, PoE hesaplamasını ve yaygın kurumsal modelleri karşılaştırmalı olarak ele alıyoruz.
Switch Türleri: Yönetilemeyen, Akıllı ve Yönetilebilir
Yönetilemeyen (unmanaged) switch. Tak-çalıştır çalışır, yapılandırma arayüzü yoktur. VLAN, QoS, port güvenliği ve izleme desteklemez. Küçük ofislerde birkaç cihazı birbirine bağlamak dışında kurumsal ortamda yeri yoktur.
Akıllı (smart / web-managed) switch. Web arayüzü üzerinden temel VLAN, QoS ve port ayarları yapılabilir. Komut satırı ve gelişmiş protokoller genellikle bulunmaz. Küçük işletmelerin erişim katmanında makul bir denge sunar.
Yönetilebilir (managed) switch. Komut satırı erişimi, SNMP izleme, gelişmiş VLAN ve spanning-tree yapılandırması, port güvenliği, 802.1X kimlik doğrulama ve yığınlama desteği sunar. Kurumsal ağların standardıdır.
Katman 2 ve Katman 3 Farkı
Katman 2 (L2) switch, MAC adreslerine göre anahtarlama yapar. VLAN oluşturabilir ancak VLAN'lar arası trafiği yönlendiremez; bunun için bir yönlendirici veya L3 cihaz gerekir.
Katman 3 (L3) switch, IP adreslerine göre yönlendirme yapabilir. VLAN'lar arası trafik, cihazın kendi içinde donanım hızında yönlendirilir. Statik yönlendirme, OSPF ve bazı modellerde BGP desteklenir.
Ne zaman L3 gerekir?
- Birden fazla VLAN arasında yoğun trafik varsa
- Sunucu ağı ile kullanıcı ağı ayrıysa ve aralarında sürekli iletişim gerekiyorsa
- Firewall üzerinden VLAN yönlendirme yapmak darboğaz oluşturuyorsa
Pratik yaklaşım: Erişim katmanında L2 yeterlidir; dağıtım/çekirdek katmanında L3 kullanılır. Küçük ağlarda firewall cihazı L3 görevini üstlenebilir, ancak trafik arttıkça bu bir darboğaza dönüşür.
Üç Katmanlı Ağ Mimarisi
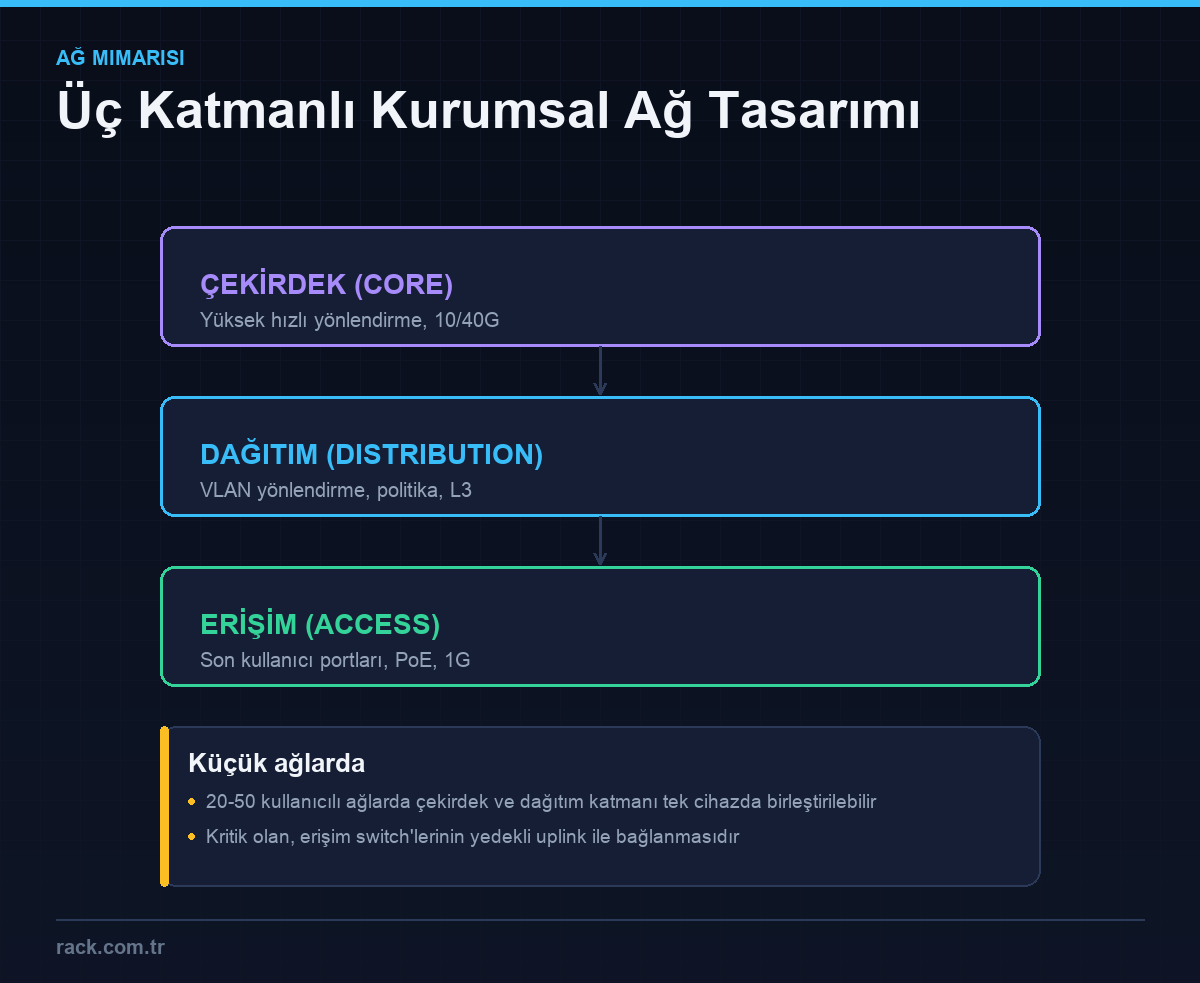
Erişim katmanı. Son kullanıcı cihazlarının bağlandığı katmandır. 1 GbE portlar, PoE desteği ve port güvenliği önceliklidir. Cisco 2960-S, Juniper EX2300, HPE ProCurve 2510 bu katmanın tipik cihazlarıdır.
Dağıtım katmanı. Erişim switch'lerini toplar, VLAN yönlendirmesi ve politika uygulaması yapar. L3 yetenekleri ve 10 GbE uplink gerekir.
Çekirdek katmanı. Yüksek hızlı yönlendirme yapar; sunucu ağı, dağıtım katmanı ve internet çıkışını birleştirir. Gecikme ve kesintisizlik kritiktir.
Küçük ve orta ölçekli ağlarda çekirdek ve dağıtım katmanı tek bir cihazda birleştirilebilir (collapsed core). 20-80 kullanıcılı bir ofis için tipik tasarım: bir adet L3 switch (çekirdek/dağıtım) ve ona yedekli bağlanan birkaç L2 PoE erişim switch'i.
Popüler Switch Modelleri
Cisco Catalyst 2960-S Serisi
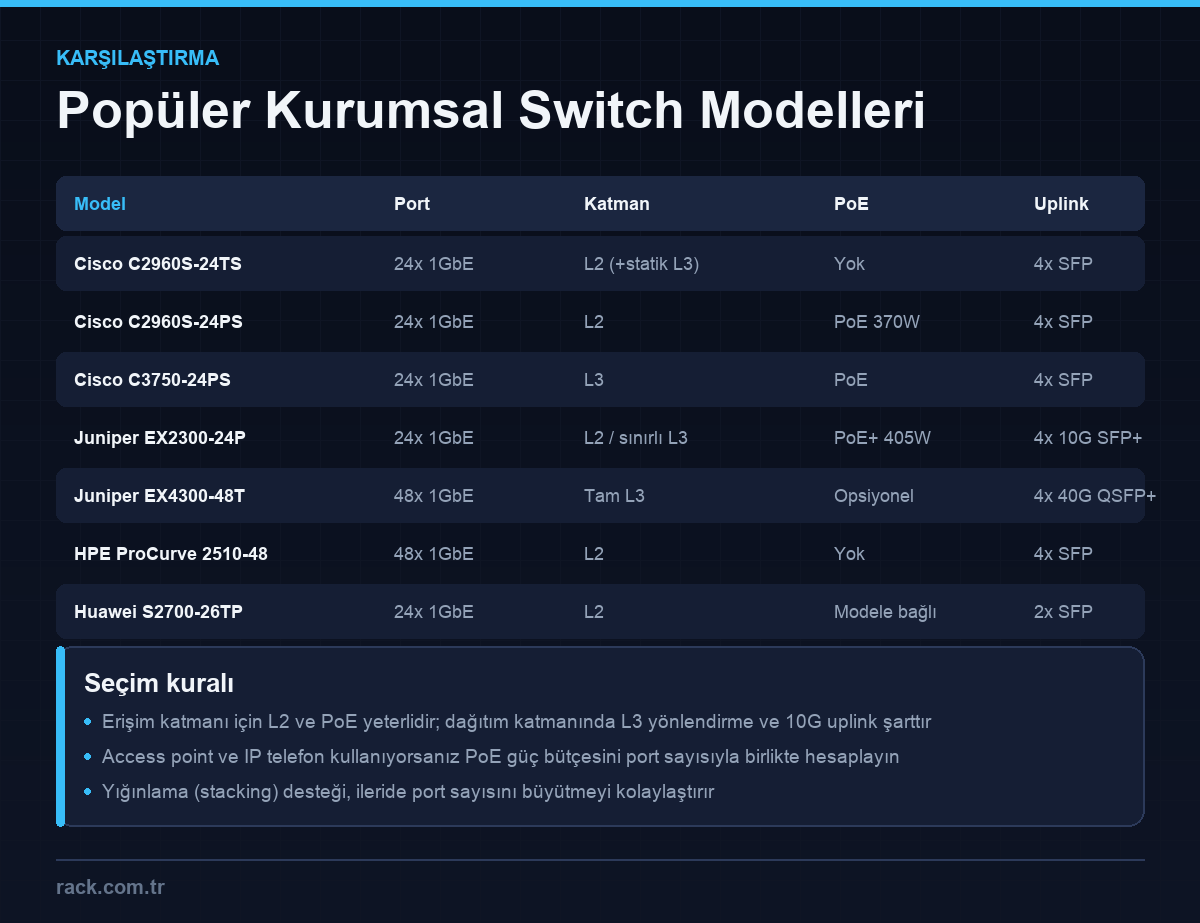
24 veya 48 adet 1 GbE port, 4 adet SFP uplink. L2 anahtarlama ve sınırlı statik yönlendirme sunar. PoE'li versiyonları (2960S-24PS, 2960S-48FPS) IP telefon ve access point besleme için yaygın kullanılır.
Güçlü yönleri: FlexStack ile yığınlama, olgun ve kararlı IOS yazılımı, geniş dokümantasyon ve topluluk desteği, bol yedek parça.
Sınırları: 1 GbE uplink (SFP), tam L3 yönlendirme yok, yeni nesil özellikler (gelişmiş telemetri) bulunmaz.
Uygun kullanım: Erişim katmanı, orta ölçekli ofis ağları.
Cisco Catalyst 3750 Serisi
L3 yönlendirme destekler. StackWise teknolojisiyle birden fazla cihaz tek mantıksal switch olarak yönetilebilir. PoE'li modelleri (3750-24PS) hem erişim hem küçük ölçekli dağıtım katmanında kullanılabilir.
Eski bir platform olmasına rağmen, L3 ihtiyacı olan ve bütçesi sınırlı projelerde hâlâ tercih edilir. Güç tüketimi modern eşdeğerlerine göre yüksektir; elektrik maliyetini hesaba katın.
Juniper EX2300 Serisi
24 veya 48 port, 4 adet 10 GbE SFP+ uplink. PoE+ desteği 405W'a kadar çıkar. Junos işletim sistemi, yapılandırma öncesi doğrulama (commit confirm) ve geri alma (rollback) özellikleriyle operasyonel hata riskini azaltır.
Öne çıkan: 10 GbE uplink erişim katmanında bile bulunur; bu, 1 GbE uplink'li rakiplerine göre belirgin bir avantajdır. Virtual Chassis ile 4 cihaza kadar yığınlama yapılabilir.
Juniper EX4300 Serisi
Tam L3 yönlendirme, 40 GbE QSFP+ uplink, 10 adede kadar Virtual Chassis üyesi. Dağıtım ve çekirdek katmanı için tasarlanmıştır. OSPF ve BGP desteği, veri merkezi ve kampüs omurgası senaryolarında kullanılmasını sağlar.
HPE ProCurve 2510 Serisi
24 veya 48 port L2 yönetilebilir switch. Sade yapısı ve düşük güç tüketimiyle bilinir. Web arayüzü ve komut satırı birlikte sunulur.
ProCurve ailesinin öne çıkan özelliği, birçok modelde sunulan ömür boyu garanti politikasıydı. Yenilenmiş pazarda uygun maliyetle bulunabilir; temel ihtiyaçlar için sağlam bir seçenektir.
Huawei S2700 Serisi
Ekonomik erişim katmanı switch'idir. 24 port 1 GbE ve 2 SFP uplink tipik yapılandırmadır. VRP işletim sistemi, Cisco IOS'a benzer bir komut yapısına sahiptir ve geçiş öğrenme eğrisi kısadır.
Uygun kullanım: Maliyet odaklı erişim katmanı, şube ofisleri.
Enterasys / Extreme Networks
Enterasys, Extreme Networks tarafından satın alınmıştır. Sahadaki cihazlar hâlâ çalışır durumdadır ve yenilenmiş pazarda bulunur. Yeni kurulumlarda, yazılım desteği ve güncelleme durumu nedeniyle dikkatli değerlendirilmelidir.
PoE Hesaplaması: En Sık Yapılan Hata
PoE (Power over Ethernet), ağ kablosu üzerinden cihazlara güç sağlar. Access point, IP telefon ve IP kamera beslemek için kullanılır.
Standartlar:
- 802.3af (PoE): Port başına 15,4W (cihaza ulaşan ~12,95W)
- 802.3at (PoE+): Port başına 30W (cihaza ulaşan ~25,5W)
- 802.3bt (PoE++): 60W / 90W
Kritik nokta — toplam güç bütçesi. 24 portlu bir switch'in "PoE destekli" olması, 24 portun aynı anda tam güç verebileceği anlamına gelmez. Örneğin 370W bütçeli bir switch, 24 portun tamamını 30W ile besleyemez (24 × 30 = 720W gerekirdi). Pratikte 12 port PoE+ veya 24 port düşük güçlü cihaz beslenebilir.
Hesaplama örneği: 10 access point (her biri 25W) + 20 IP telefon (her biri 7W) = 250 + 140 = 390W. Bu kurulum için en az 450-500W PoE bütçeli bir switch gerekir. Büyüme payı eklemeyi unutmayın.
Uplink ve Yığınlama Planlaması
Uplink oransal kuralı. Erişim switch'inin toplam erişim bant genişliği ile uplink kapasitesi arasındaki oran, tipik olarak 20:1 ile 4:1 arasında tutulur. 48 port × 1 GbE = 48 Gbps erişim kapasitesi için 2 × 10 GbE uplink makul bir orandır (yaklaşık 2,4:1).
Yedekli uplink. Her erişim switch'i, mümkünse iki farklı dağıtım cihazına bağlanmalıdır. Tek uplink, tek arıza noktası demektir.
Yığınlama (stacking). Birden fazla fiziksel switch'in tek mantıksal cihaz olarak yönetilmesidir. Avantajları: tek yönetim noktası, yığın genelinde link aggregation, spanning-tree karmaşıklığının azalması. Cisco'da FlexStack/StackWise, Juniper'da Virtual Chassis olarak adlandırılır.
Transceiver uyumluluğu. SFP ve SFP+ modüller genellikle üretici kilidine tabidir. Üçüncü parti modüller çoğu cihazda çalışır ancak bazı platformlarda özel komut gerektirir. Kurulum öncesi uyumluluğu test edin.
Switch Seçim Kontrol Listesi
- Port sayısı: Mevcut cihaz sayısı + %30 büyüme payı.
- Port hızı: Erişim için 1 GbE yeterli; sunucu bağlantıları için 10 GbE.
- PoE ihtiyacı: Cihaz sayısı × güç tüketimi, toplam bütçeyle karşılaştırılmalı.
- Katman: L2 mi L3 mü gerekiyor?
- Uplink: SFP mi SFP+ mı, kaç adet?
- Yığınlama: İleride port genişletmesi planlanıyor mu?
- Yedeklilik: Çift güç kaynağı destekleniyor mu?
- Yönetim: SNMP, syslog, mevcut izleme sistemiyle entegrasyon.
- Rack uyumu: 1U rack montaj kiti dahil mi?
- Yazılım desteği: Güvenlik güncellemeleri hâlâ yayınlanıyor mu?
VLAN Tasarımı: Switch'ten Alınacak Asıl Verim
Yönetilebilir bir switch aldıysanız, onu yönetilemeyen bir cihaz gibi kullanmak yatırımı boşa harcamaktır. VLAN tasarımı, ağın hem güvenliğini hem performansını belirler.
Neden VLAN? Tek bir düz ağda (flat network) tüm cihazlar aynı yayın (broadcast) alanındadır. Yüz cihazlı bir ağda yayın trafiği belirgin bir yük oluşturur; daha önemlisi, misafir bir dizüstü bilgisayar sunucularla aynı katmanda bulunur. VLAN, ağı mantıksal bölümlere ayırarak her iki sorunu da çözer.
Tipik VLAN planı:
- VLAN 10 — Sunucular
- VLAN 20 — Kullanıcı bilgisayarları
- VLAN 30 — IP telefonlar (ses trafiği, QoS öncelikli)
- VLAN 40 — Kablosuz erişim
- VLAN 50 — Misafir ağı (yalnızca internet erişimi)
- VLAN 60 — IP kameralar ve IoT cihazlar
- VLAN 99 — Yönetim (switch, firewall, iDRAC/iLO arayüzleri)
Yönetim VLAN'ı ayrı tutulmalıdır. Sunucuların uzaktan yönetim arayüzleri (iDRAC, iLO) kullanıcı ağından erişilebilir olmamalıdır. Bu arayüzler sunucuya tam donanım kontrolü sağlar; ayrı bir VLAN'da izole edilmeleri temel bir güvenlik gereğidir.
Trunk ve access port ayrımı. Son kullanıcı cihazlarının bağlandığı portlar access port olarak tek VLAN'a atanır. Switch'ler arası bağlantılar trunk olarak yapılandırılır ve yalnızca gerekli VLAN'lar bu bağlantı üzerinden taşınır. Trunk portlarda "tüm VLAN'lara izin ver" ayarı yaygın bir güvenlik zafiyetidir.
Ses VLAN'ı ve QoS. IP telefonlar genellikle bilgisayarla aynı kabloyu paylaşır. Ses trafiğine ayrı VLAN ve yüksek öncelik verilmesi, konuşma kalitesini doğrudan etkiler.
Port Güvenliği ve Erişim Kontrolü
Fiziksel ağ portları, çoğu kurumda gözden kaçan bir saldırı yüzeyidir. Toplantı odasındaki boş bir priz, ağa doğrudan erişim demektir.
Port security. Bir porta bağlanabilecek MAC adresi sayısını sınırlar. Beklenmeyen bir cihaz bağlandığında port otomatik olarak kapatılabilir veya uyarı üretilebilir.
802.1X kimlik doğrulama. Cihazlar ağa bağlanmadan önce kimlik doğrulamasından geçer. Doğrulanmayan cihazlar misafir VLAN'ına yönlendirilebilir. Kurumsal ağlarda en etkili port seviyesi korumadır.
Kullanılmayan portları kapatın. Basit ama etkili bir önlemdir. Aktif olmayan portlar yönetimsel olarak kapatılmalı ve kullanılmayan bir VLAN'a atanmalıdır.
DHCP snooping ve ARP inspection. Ağa yetkisiz bir DHCP sunucusu bağlanmasını ve ARP sahteciliği saldırılarını engeller. Kurulumu basit, etkisi yüksektir.
BPDU guard. Erişim portlarına bağlanan yetkisiz bir switch'in spanning-tree topolojisini bozmasını önler.
Sıkça Sorulan Sorular
Yenilenmiş switch almak mantıklı mı?
Switch'lerde hareketli parça yalnızca fandır; arıza oranları düşüktür. Yenilenmiş Cisco 2960-S veya HPE ProCurve cihazlar, uygun maliyetle kurumsal yetenekler sunar. Yazılım güncellemelerinin durumunu ve lisans gereksinimlerini kontrol edin.
Farklı marka switch'ler birlikte çalışır mı?
Evet. VLAN (802.1Q), spanning-tree ve link aggregation (LACP) standart protokollerdir. Ancak yığınlama ve bazı yönetim özellikleri markaya özeldir; karışık ortamda bunlardan yararlanamazsınız.
24 port yeterli mi, 48 port mu almalıyım?
Port başına maliyet 48 portlu modellerde daha düşüktür. Ancak tek cihaza bağımlılık riski artar. 40 kullanıcılık bir ofiste iki adet 24 portlu switch, tek 48 portluya göre daha dayanıklı bir tasarımdır.
Switch'i rack'e monte etmek şart mı?
Kurumsal ortamda evet. Masa üstünde duran switch; toz, fiziksel müdahale ve kablo gerilimi riskine açıktır. Rack montaj kulakları genellikle cihazla birlikte gelir.
Spanning-tree protokolü gerekli mi?
Evet. Yedekli bağlantıların oluşturduğu döngüleri engeller. Yanlışlıkla iki port arasına kablo takılması gibi insan hataları, STP olmadan tüm ağı çökertebilir. RSTP veya MSTP varsayılan olarak etkin bırakılmalıdır.
Kurulum ve Kablolama Pratiği
Yapılandırmayı yedekleyin. Her değişiklikten sonra switch yapılandırmasını merkezi bir yere kaydedin. Cihaz arızalandığında, yedek yapılandırmayı yeni cihaza yüklemek dakikalar alır; sıfırdan yapılandırmak ise saatler.
Portları etiketleyin. Hem fiziksel etiket hem de yapılandırmadaki açıklama (description) alanı kullanılmalıdır. Altı ay sonra hangi portun nereye gittiğini hatırlamazsınız.
Patch panel kullanın. Duvar prizlerinden gelen kabloları doğrudan switch'e takmak yerine patch panel üzerinden bağlamak, hem kablo yönetimini düzenler hem switch portlarının fiziksel yıpranmasını azaltır.
Kablo kalitesi. 1 GbE için Cat5e yeterlidir; 10 GbE için Cat6a veya fiber gerekir. Ucuz ve sertifikasız kablolar, özellikle uzun mesafelerde paket kaybı ve bağlantı düşmeleri yaratır.
Hava akışı yönü. Switch'lerde hava akışı yönü modele göre değişir (ön-arka veya yan-yan). Kabinet içinde sunucularla ters yönde çalışan bir switch, sıcak havayı yeniden emer.
Firmware yönetimi. Güvenlik yamaları için firmware güncel tutulmalıdır. Ancak güncelleme, planlı bakım penceresinde ve yapılandırma yedeği alındıktan sonra yapılmalıdır.
PoE switch yerine PoE enjektör kullanılabilir mi?
Birkaç cihaz için evet. Ancak cihaz sayısı arttıkça enjektörler kablo karmaşası ve ek elektrik prizi ihtiyacı yaratır; merkezi yönetim de mümkün olmaz. Beşten fazla PoE cihazda switch tercih edilmelidir.
Switch'in fanı gürültülü, sessiz modeller var mı?
Bazı erişim switch'leri fansız üretilir ve ofis içinde kullanılabilir. Yüksek port yoğunluklu ve PoE bütçesi büyük modeller ise aktif soğutma gerektirir ve sistem odasında konumlandırılmalıdır.
Sonuç
Doğru switch seçimi, port sayısı ve fiyattan ibaret değildir. Katman ihtiyacı, PoE güç bütçesi, uplink kapasitesi ve yığınlama desteği birlikte değerlendirilmelidir. Erişim katmanında ekonomik L2 PoE cihazlar, dağıtım katmanında 10 GbE uplink'li L3 switch'ler kullanmak; hem bugünün ihtiyacını karşılar hem de büyümeye alan bırakır.
Cisco, Juniper, HPE ve Huawei switch modellerini network ürünleri — switch kategorimizde inceleyebilirsiniz.
İlgili içerikler: